

YAPAY ZEKALI ANTİVİRÜS PROGRAMLARI
Cloud Bilişim, işletmelerin bilgisayar ve sunucuları için yapay zekâ destekli antivirüs çözümleri sunar. Uç nokta güvenliğinde davranış analizi, merkezi yönetim ve EDR özelliklerini ürün ve lisansa göre inceleriz.
Yapay Zekâ Destekli Antivirüs Nedir?
Yapay zekâ destekli antivirüs, dosyanın ne yaptığına bakarak karar veren uç nokta güvenlik yazılımıdır. Yalnızca bilinen zararlı listesine bakmaz, dosyanın çalışırken sergilediği davranışı da değerlendirir. Makine öğrenmesi ve davranış analizi sayesinde daha önce karşılaşmadığı zararlıları da tespit etme imkânı sunar.
Bu ayrım bugün belirleyicidir. Saldırganlar artık aynı zararlı dosyayı herkese göndermiyor. Her hedef için dosyayı biraz değiştiriyor ve hiçbir listede yer almayan varyantlar üretiyorlar. İmza tabanlı bir tarayıcı bu dosyayı tanımaz ve geçirir.
Davranış tabanlı koruma ise dosyanın kimliğini değil eylemlerini sorgular. Neden birkaç saniyede yüzlerce dosyayı şifreliyor? Yedek gölge kopyalarını niçin siliyor? Ağdaki paylaşımlara neden yayılmaya çalışıyor? Bu sorular, dosyanın adını bilmeseniz bile doğru cevabı verir.
Cloud Bilişim olarak cihaz sayınıza ve çalışma biçiminize uygun yapay zekâ destekli antivirüs çözümünü kuruyoruz. Ardından politikaları yapılandırıyor, merkezi konsolu kurulumdan sonra da sizinle birlikte yönetiyoruz.
NGAV ve EDR Ne Anlama Geliyor?
NGAV (Yeni Nesil Antivirüs), davranış analizi ve makine öğrenmesiyle tehdidi engelleyen katmandır. EDR (Uç Nokta Tespit ve Müdahale) ise bir adım ötesidir. Olayın nasıl başladığını, hangi cihazlara yayıldığını ve neyi değiştirdiğini kaydeder. Ayrıca cihazı izole etme, süreci sonlandırma ve değişiklikleri geri alma yeteneği sunar.
Kısaca NGAV kapıyı kapatır, EDR içeride ne olduğunu görmenizi ve müdahale etmenizi sağlar.
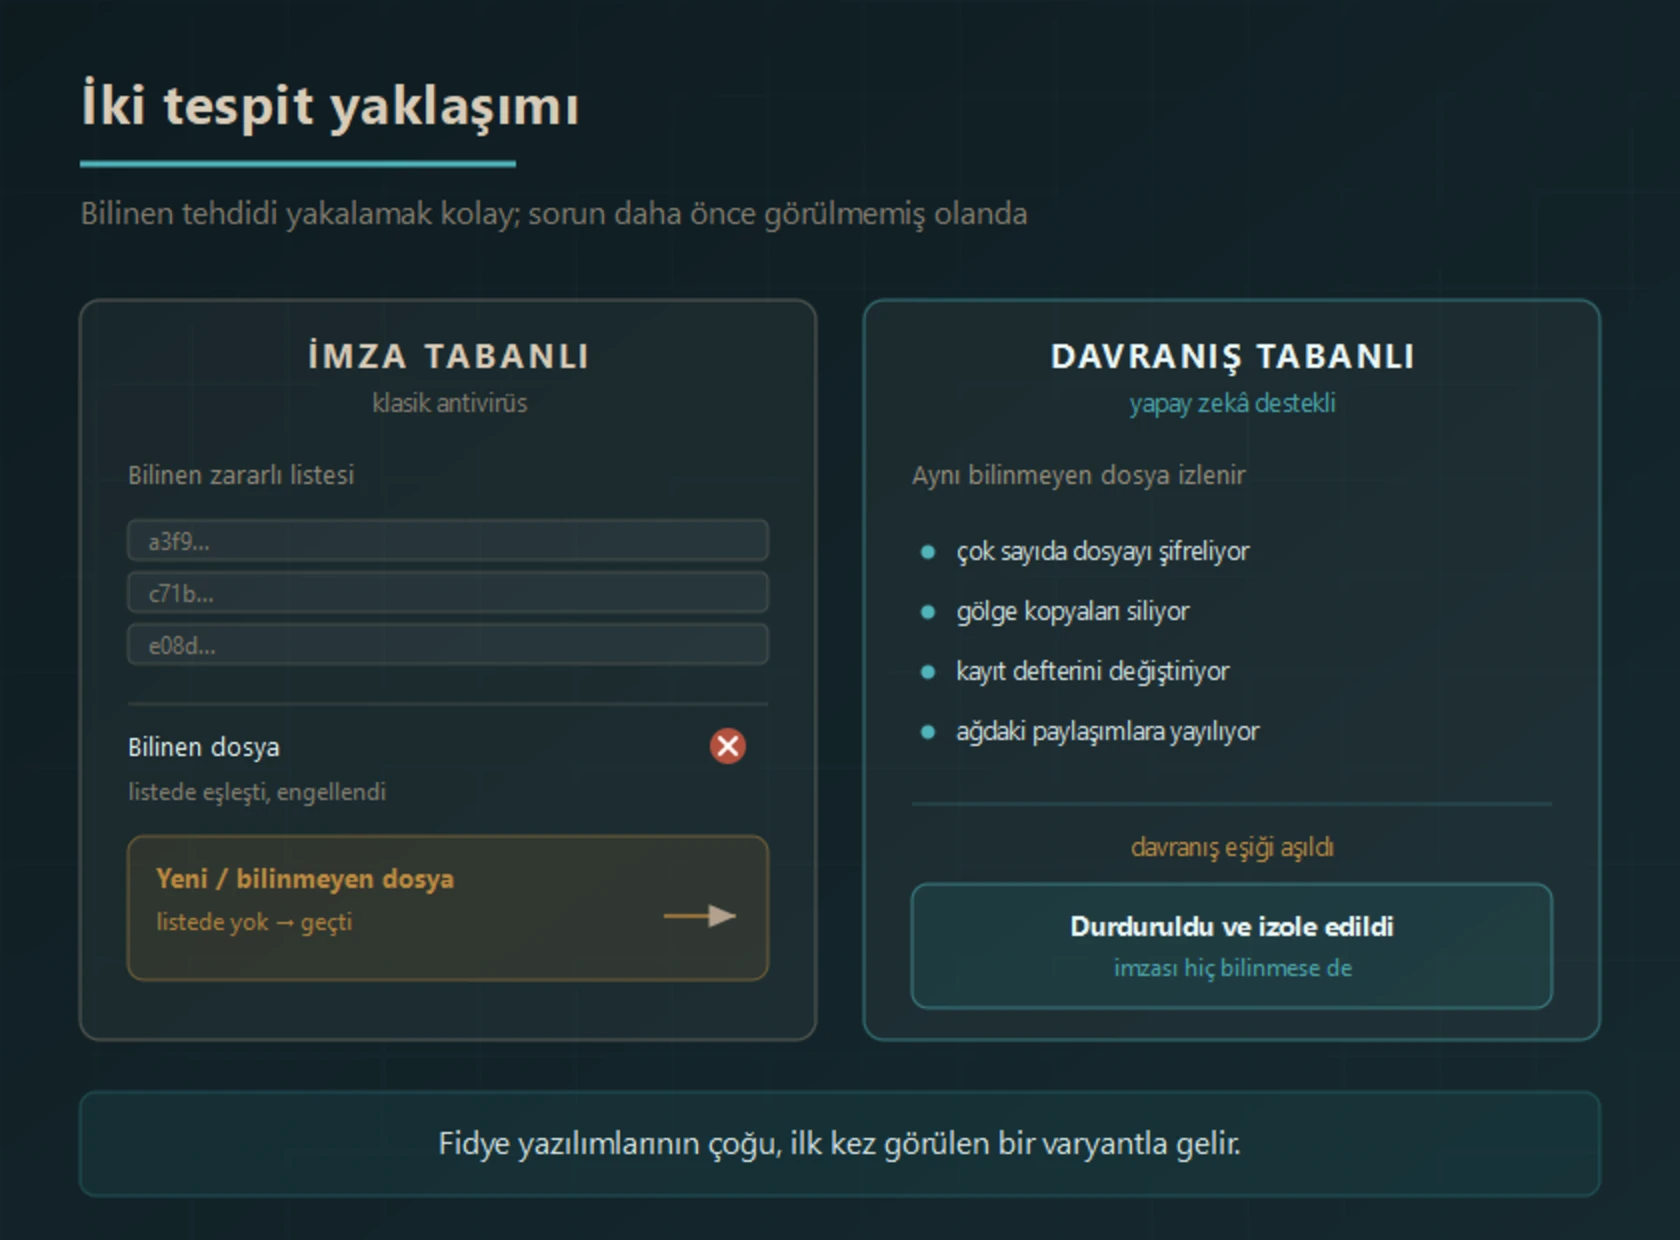
Aynı bilinmeyen dosya iki yaklaşımda farklı sonuç verir. Klasik tarayıcı onu listede olmadığı için geçirir, davranış analizi ise durdurur.
Klasik Antivirüs ile Yapay Zekâ Destekli Antivirüs Arasındaki Fark
| Konu | Klasik antivirüs | Yapay zekâlı antivirüs (NGAV + EDR) |
|---|---|---|
| Tespit yöntemi | Bilinen zararlı imzalarıyla eşleştirme | Davranış analizi ve makine öğrenmesi |
| Bilinmeyen zararlı | Genellikle kaçırır | Davranışına bakarak yakalama imkânı sunar |
| Dosyasız saldırı | Dosya olmadığı için göremez | Bellekteki süreci izler |
| Fidye yazılımı | Varyant yeniyse geçirir | Şifreleme davranışında durdurur |
| Olay geçmişi | Sınırlı kayıt | Olay zincirini ayrıntılı kaydeder |
| Müdahale | Dosyayı siler veya karantinaya alır | Cihazı izole eder, süreci durdurur, değişikliği geri alır |
| Yönetim | Çoğunlukla cihaz cihaz | Tek merkezî konsoldan |
Yapay Zekâ Destekli Antivirüs Fidye Yazılımına Karşı Koruma Sağlar mı?
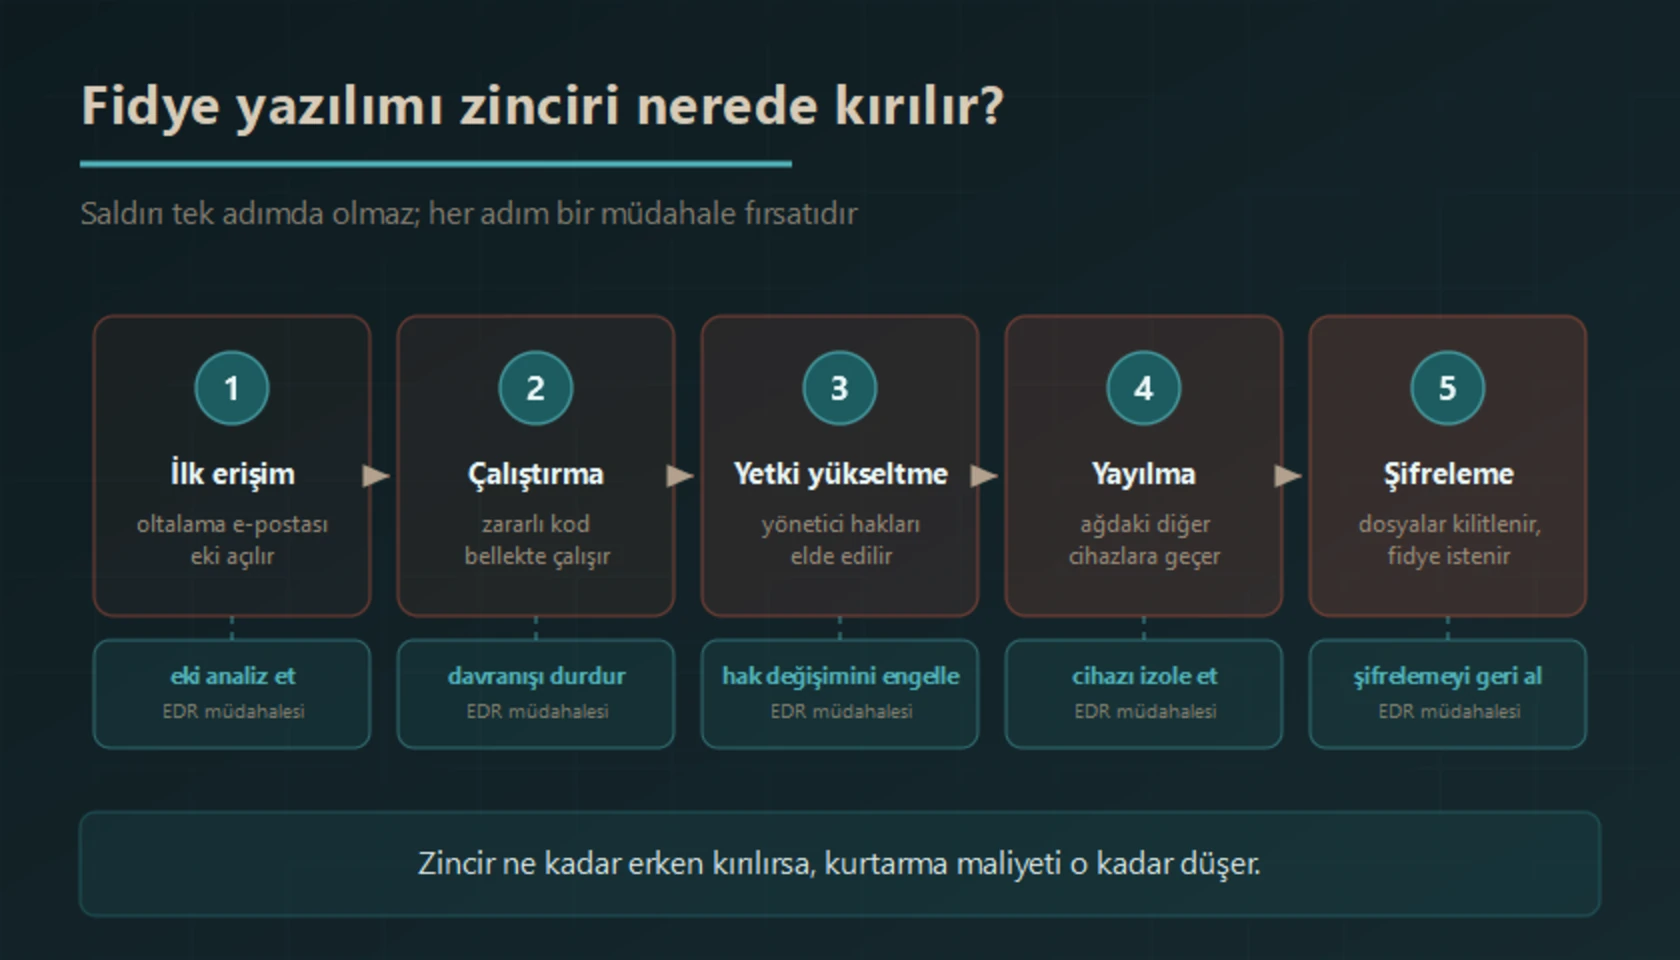
Davranış tabanlı koruma, fidye yazılımını saldırı zincirinin erken adımlarında durdurma imkânı verir. Çünkü fidye yazılımı tek adımda çalışmaz. Saldırı bir oltalama e-postasıyla başlar ve zararlı kod çalışır. Ardından saldırgan yönetici hakları elde eder, ağda ilerler ve en sonunda dosyaları şifreler. Her adım aynı zamanda bir müdahale fırsatıdır. Zinciri ne kadar erken kırarsanız kurtarma maliyeti o kadar düşer.
Bu Dosya Ne Yapmak İstiyordu?
Sistem şüpheli bir dosyayı tespit ettiğinde onu yalnızca engellemekle kalmaz. Dosyayı izole bulut ortamında çalıştırır ve ne yapmaya çalıştığını adım adım izler. Hangi komutları başlatacaktı, hangi dosyalara dokunacaktı? Ağda nereye yayılacaktı ve sisteme nasıl zarar verecekti?
Çıkan rapor, gerçek sisteminizde hiçbir şey olmadan “eğer engellenmeseydi ne olurdu” sorusunun cevabıdır. Bu, olayı yönetime ve denetime anlatabilmenin en somut yoludur.
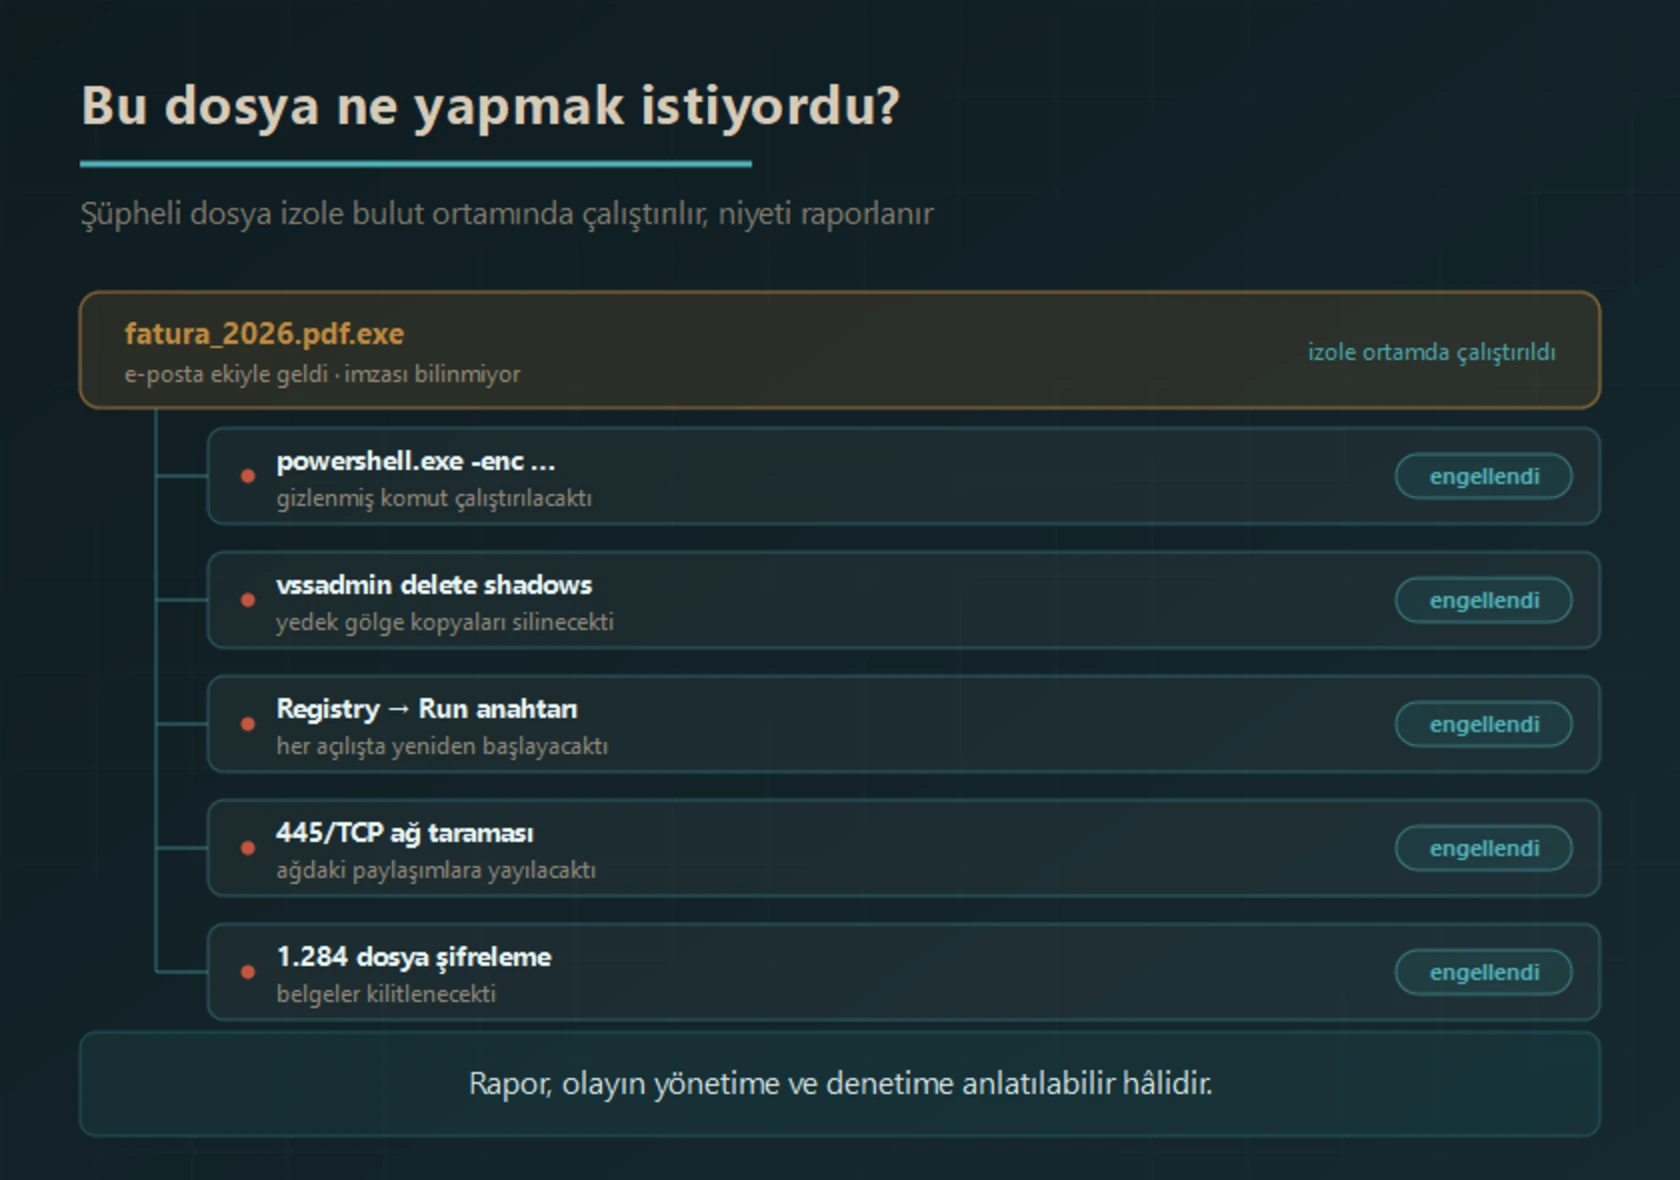
Örnek davranış raporu: dosyanın planladığı her adım ve o adımın engellendiği an.
XDR: Güvenlik Duvarı ile Antivirüs Birbirini Uyarır
XDR (Genişletilmiş Tespit ve Müdahale), farklı güvenlik katmanlarından gelen sinyalleri tek bir olayda birleştiren yaklaşımdır. EDR yalnızca uç noktayı görür; XDR ise uç nokta ile ağı birlikte görür.
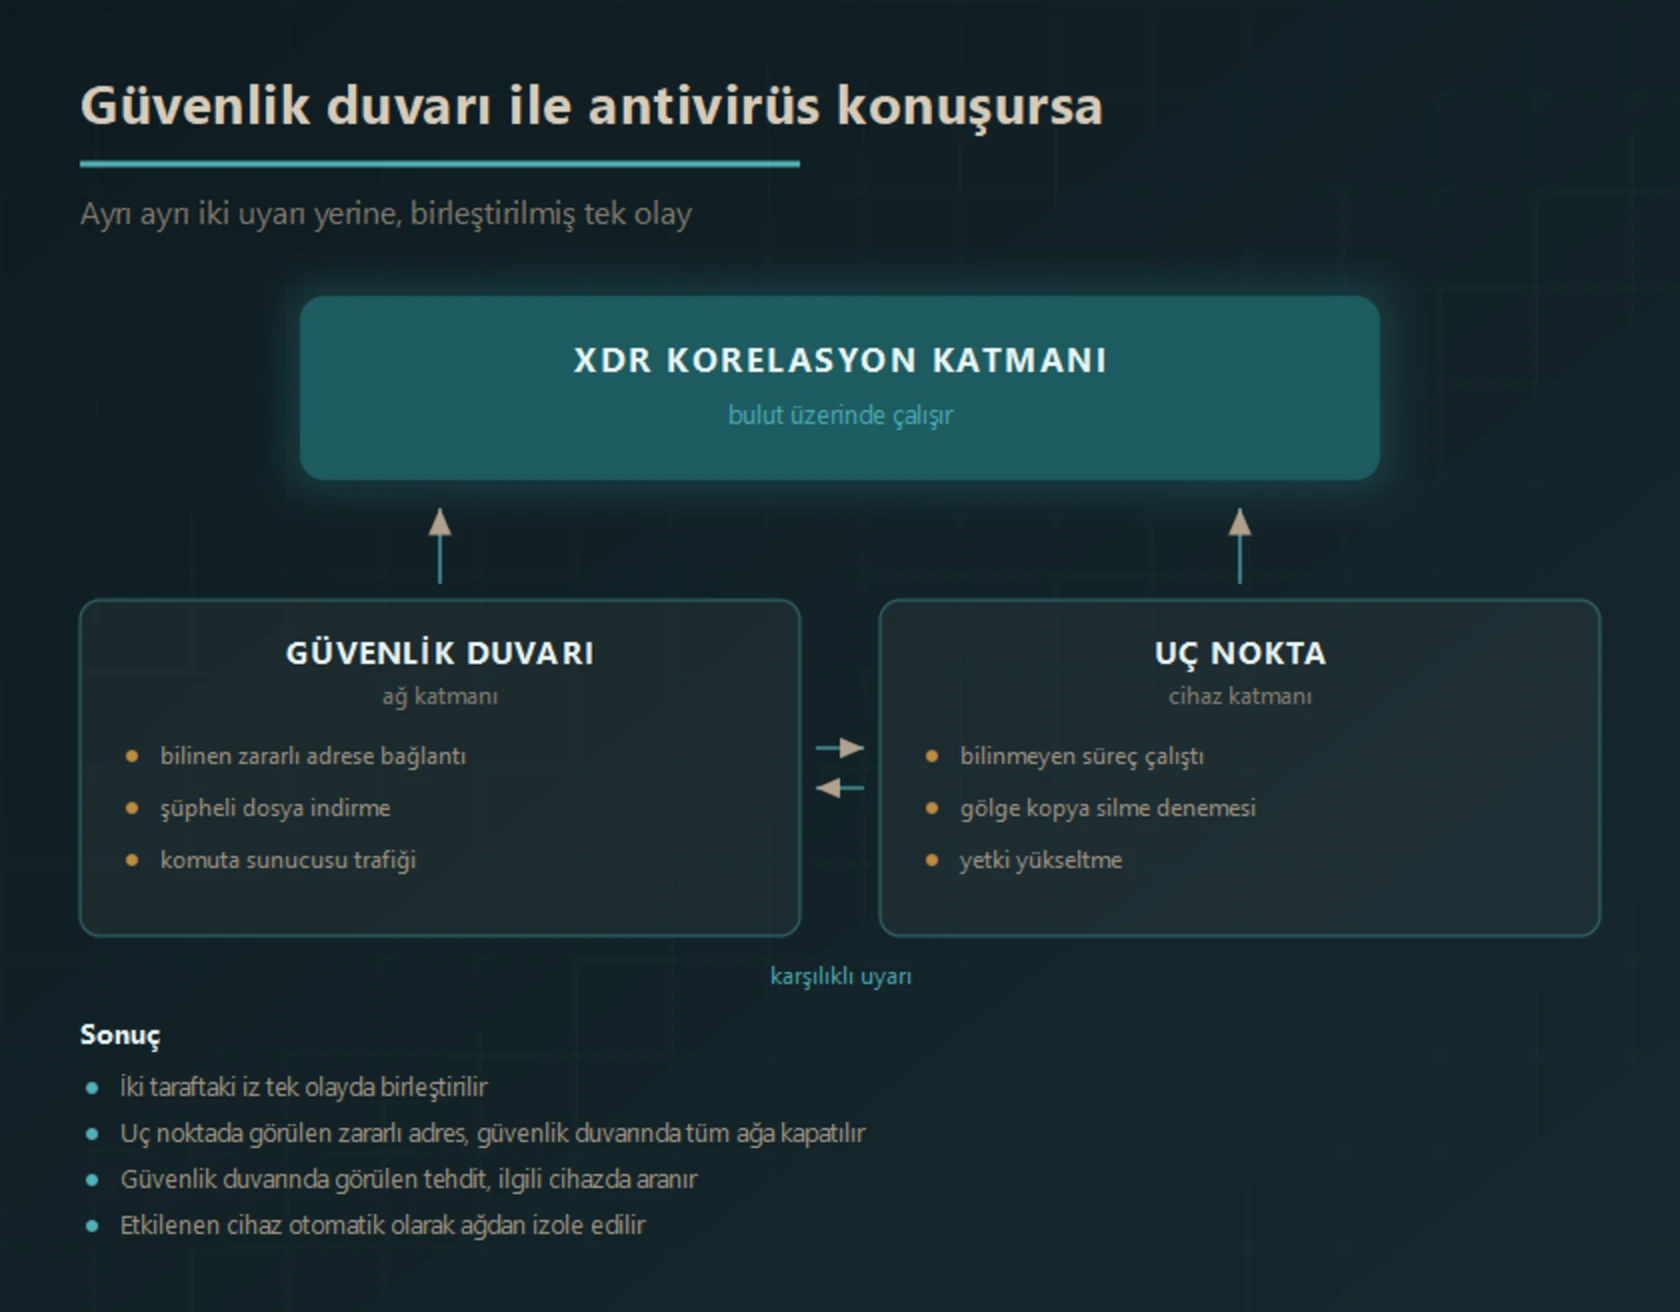
Pratikte durum şöyledir. Güvenlik duvarı ile uç nokta korumasını aynı üreticiden kurduğunuzda iki sistem birbiriyle konuşur. Böylece birbirleri için uyarı üretirler.
Kullandığımız WatchGuard ekosisteminde WatchGuard güvenlik duvarı ve uç nokta koruması aynı bulut platformunda haberleşir:
- Bir cihaz zararlı bir adrese bağlanırsa güvenlik duvarı o adresi tüm ağ için kapatır. Aynı tehdit diğer cihazlara ulaşamaz.
- Güvenlik duvarı ağ trafiğinde bir tehdit yakalarsa uç nokta koruması ilgili cihazda aynı izi arar. İzi bulursa temizler.
- Sistem iki taraftaki izleri tek bir olay altında birleştirir. Böylece iki ayrı uyarı yerine bütün resmi gösteren tek kayıt oluşur.
- Gerekirse sistem etkilenen cihazı otomatik olarak ağdan izole eder.
Bu bütünleşik yapı, güvenlik ekibi olmayan işletmeler için özellikle değerlidir. İki ayrı ürünün uyarılarını birleştirip yorumlayacak bir uzmana ihtiyaç kalmaz. Sistem bu ilişkilendirmeyi kendisi yapar.
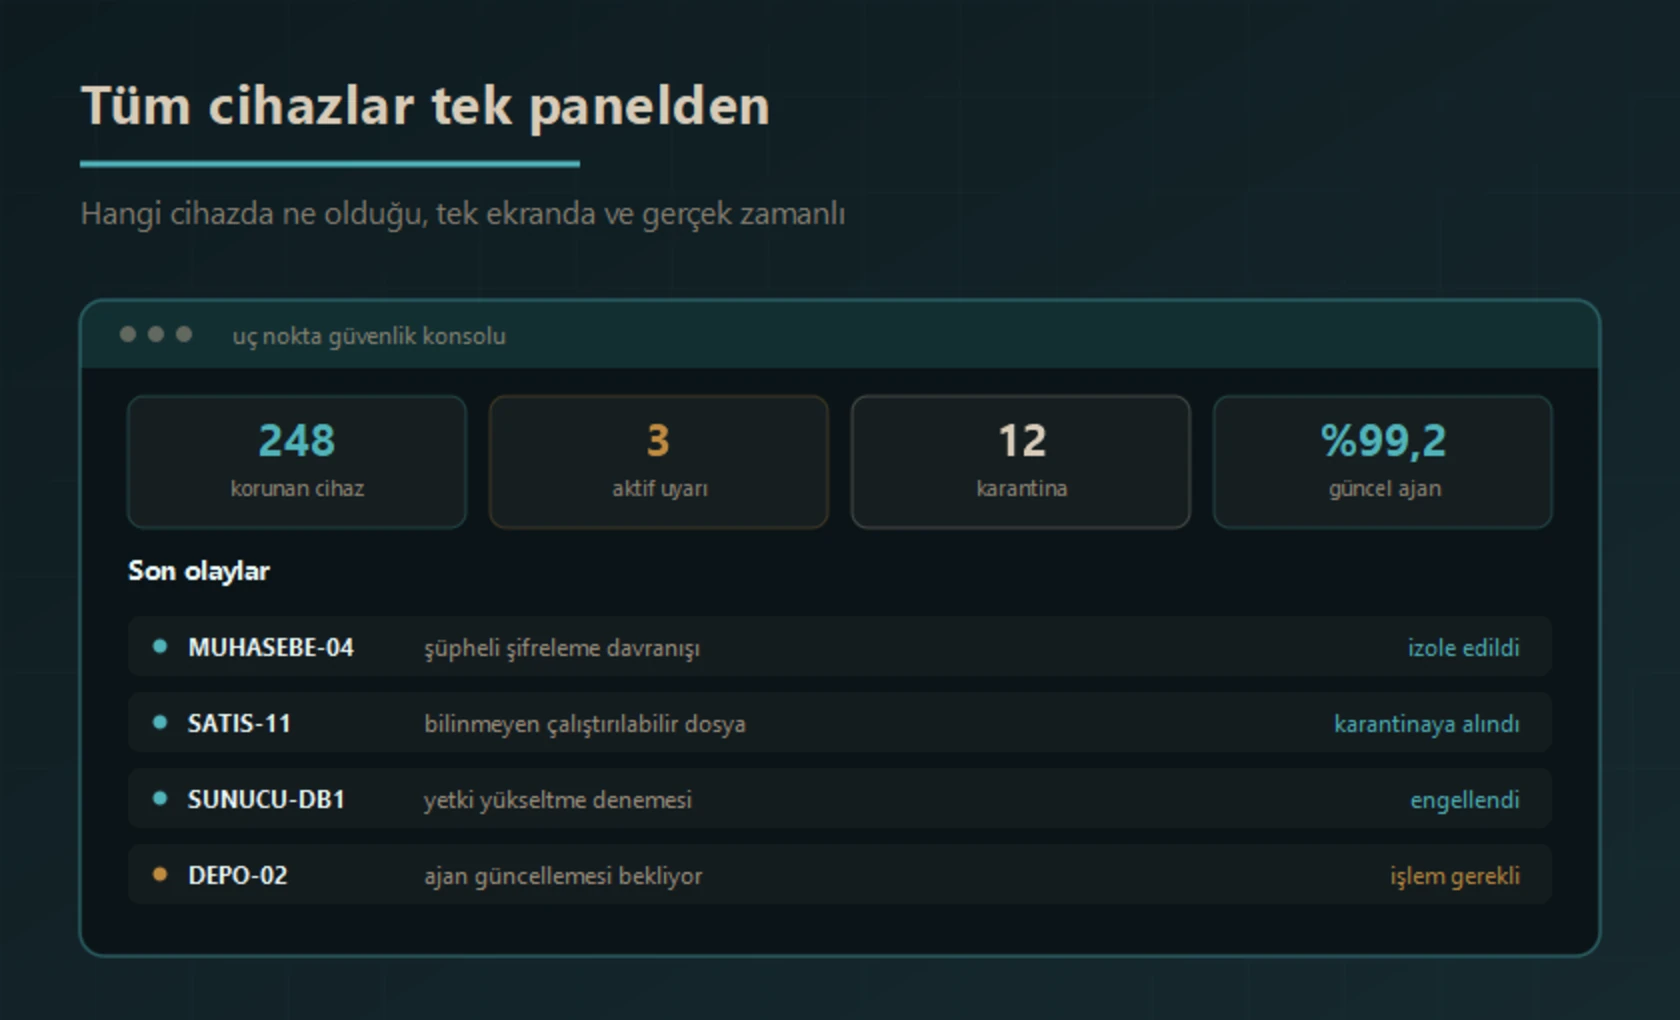
Tüm Cihazlar Tek Panelden
Kurumsal uç nokta güvenliğinin asıl farkı merkezî yönetimdir. Hangi cihazda ne olduğunu ve hangi ajanın güncel olmadığını tek ekrandan görürsünüz. Müdahale bekleyen olaylar da aynı ekranda yer alır.
Bir cihazda şüpheli davranış gördüğünüzde o cihazı uzaktan ağdan ayırırsınız. Siz o sırada ofiste olmasanız bile yayılma durur.
Düzenli raporlar, kurumun güvenlik durumunu yönetime anlatmanızı kolaylaştırır.
Yapay Zekâ Destekli Antivirüs ve Uç Nokta Güvenliği Hizmetimizin Kapsamı
- İhtiyaç Analizi ve Ürün Seçimi
Cihaz sayısına, işletim sistemlerine ve uzaktan çalışma düzeninize bakarız. Sektörel gereklilikleri de hesaba katarak uygun çözümü belirleriz. - Ajan Kurulumu ve Dağıtımı
Uç nokta ajanlarını merkezden dağıtırız. Kurulum, kullanıcıyı meşgul etmeden ve çalışma saatlerini aksatmadan ilerler. - Davranış Tabanlı Tehdit Tespiti
Sistem şüpheli davranışları gerçek zamanlı izler. Şifreleme, gölge kopya silme, yetki yükseltme ve yayılma bunların başında gelir. - Fidye Yazılımı Koruması ve Geri Alma
Sistem şifreleme davranışını durdurur. Destekleyen çözümlerde değişiklikleri geri alır ve dosyaları kurtarır. - Dosyasız Saldırı Tespiti
Sistem, yalnızca bellekte çalışan ve diske dosya bırakmayan zararlı süreçleri yakalar. - Cihaz ve Ortam Kontrolü
USB bellek kullanımını, harici cihazları ve uygulama çalıştırma yetkilerini politikayla sınırlandırırsınız.
- Uzaktan İzolasyon ve Müdahale
Şüpheli cihazı tek tıkla ağdan ayırır, zararlı süreci sonlandırırsınız. Böylece yayılma durur. - Olay Zinciri İncelemesi
Tehdidin nereden geldiğini ve hangi dosyalara dokunduğunu geriye dönük izlersiniz. Hangi cihazlara ulaştığı da kayıtta görünür. - Bulut Simülasyonu ve Davranış Raporu
Sistem şüpheli dosyayı izole bulut ortamında çalıştırır. Rapor, dosyanın hangi komutları çalıştıracağını ve nasıl zarar vereceğini gösterir. - XDR ile Katmanlar Arası Korelasyon
Sistem, iki katmanın sinyallerini tek olayda birleştirir. Güvenlik duvarı ve uç nokta birbirini uyarır. - Merkezî Yönetim Konsolu
Tüm cihazları, politikaları, uyarıları ve karantinayı tek panelden yönetirsiniz. - Güncellik Takibi
Sistem, ajanı eski kalan ya da koruması kapalı cihazları bulur ve uyarır. - Raporlama
Düzenli güvenlik durumu raporları hazırlarız. Bu raporları denetim ve yönetim sunumlarında kullanırsınız. - Sürekli Destek
Bakım anlaşması kapsamında politika güncellemesi, olay incelemesi ve müdahale desteği sunarız.
Antivirüs Güvenlik Duvarının Yerini Tutar mı?
Hayır. İkisi farklı katmanlardır ve birbirinin yerine geçmez. Güvenlik duvarı ağ girişini denetler; uç nokta güvenliği ise cihaz üzerinde çalışanı denetler.
Zararlı yazılımın ağ denetimini atlayıp cihaza başka yollardan ulaşması mümkündür. USB bellek, kişisel e-posta hesabı ve uzak masaüstü bağlantısı bunlardan bazılarıdır. Evden gelen bir dizüstü bilgisayar da aynı riski taşır. Katmanlı güvenlik yaklaşımının anlamı budur: saldırgan bir katmanı aştığında diğeri devrede kalır.
Yapay zekâ destekli antivirüs ve EDR teklifinde hangi ayrıntılar önemlidir?
Ürün adında yapay zekâ geçmesi tek başına yeterli bir seçim ölçütü değildir. Ürünün işletim sistemlerinizle, sunucu rollerinizle ve uzaktan çalışan cihazlarınızla uyumunu inceleyin. Mevcut güvenlik araçlarınızla uyumu da kontrol edin. Ayrıca her platform veya lisans paketi her özelliği içermez.
Pilot kurulumda iş uygulamalarının çalışmasını, kaynak kullanımını ve uyarıların yönetimini gözlemleyin. İstisna tanımlama yetkisini ve cihaz izolasyonu kararını kimin vereceğini netleştirin. Yanlış alarm durumunda izleyeceğiniz yolu da önceden belirleyin.
Teklifleri cihaz sayısı, lisans süresi ve destek kapsamıyla birlikte karşılaştırın. Alarm üretmek ile alarmı inceleyip müdahale etmek farklı hizmetlerdir. Fidye yazılımına karşı korumayı güncellemeler ve test ettiğiniz yedeklerle birlikte ele alın. Tek bir güvenlik ürünü tüm olayları önleme garantisi vermez. CIS Kritik Güvenlik Kontrolleri de zararlı yazılım savunmasını katmanlı bir yaklaşımla ele alır. Bu yaklaşım; merkezi yönetilen koruma yazılımını, otomatik imza güncellemelerini ve davranış tabanlı tespiti birlikte içerir.
Sık Sorulan Sorular
Yapay zekâlı antivirüs nedir?
Yapay zekâ destekli antivirüs, dosyanın ne yaptığına bakarak karar veren uç nokta güvenlik yazılımıdır. Makine öğrenmesi sayesinde daha önce karşılaşmadığı zararlıları da tespit etme imkânı sunar.
Klasik antivirüs ile yapay zekâlı antivirüs arasındaki fark nedir?
Klasik antivirüs imza tabanlıdır; listede olmayan dosyayı geçirir. Yapay zekâlı antivirüs ise davranışa bakar. Toplu şifreleme, gölge kopya silme veya ağa yayılma gördüğünde dosyayı imzası kayıtlı olmasa da durdurur.
EDR nedir, antivirüsten farkı ne?
EDR (Uç Nokta Tespit ve Müdahale), olayın nasıl başladığını ve nereye yayıldığını kaydeder. Antivirüsten farkı müdahale yeteneğidir: cihazı izole eder, süreci sonlandırır, değişiklikleri geri alır.
Fidye yazılımına karşı gerçekten koruma sağlar mı?
Davranış tabanlı koruma, saldırı zincirini erken adımlarda kırma imkânı verir. Zincir; ilk erişim, çalıştırma, yetki yükseltme, yayılma ve şifrelemeden oluşur. Şifreleme başlamışsa bazı çözümler değişiklikleri geri alır.
Windows'un kendi antivirüsü yeterli değil mi?
İşletim sistemiyle gelen koruma bireysel kullanım için makul bir taban sağlar. Ancak kurumlar merkezi yönetim, cihaz bazlı politika, olay kaydı, uzaktan izolasyon ve raporlama ister.
Hangi cihazlarda çalışır?
Windows ve macOS bilgisayarlarda, Windows ve Linux sunucularda, sanal masaüstlerinde ve mobil cihazlarda çalışır. Cihaz tipine uygun ajanı kurarız, hepsini tek konsoldan yönetirsiniz.
Bilgisayarları yavaşlatır mı?
Doğru yapılandırmayla günlük kullanımda fark edeceğiniz bir yavaşlama olmaz. Modern çözümler analizin büyük bölümünü bulutta yapar ve cihazda hafif bir ajan çalıştırır.
XDR nedir, EDR'den farkı ne?
XDR (Genişletilmiş Tespit ve Müdahale), farklı güvenlik katmanlarının sinyallerini tek olayda birleştirir. EDR yalnızca uç noktayı görür, XDR ise uç nokta ile ağı birlikte görür.
Güvenlik duvarı ile antivirüs birbiriyle konuşabilir mi?
Evet. Aynı üreticinin güvenlik duvarı ve uç nokta koruması ortak bulut platformunda haberleşir. Kullandığımız WatchGuard ekosisteminde uç noktanın yakaladığı zararlı adresi güvenlik duvarı tüm ağda kapatır.
Zararlı yazılımın ne yapmak istediğini görebiliyor muyum?
Evet. Sistem şüpheli dosyayı izole bulut ortamında çalıştırır ve davranışını adım adım kaydeder. Rapor; komutları, gölge kopya ve kayıt defteri girişimlerini, yayılma ve şifreleme planını gösterir.
Antivirüs güvenlik duvarının yerini tutar mı?
Hayır, ikisi farklı katmanlardır. Güvenlik duvarı ağ girişini, uç nokta güvenliği ise cihazda çalışanı denetler. USB bellek veya kişisel e-posta gibi ağı atlayan tehditlerde uç nokta koruması devreye girer.
Tamamlayıcı Güvenlik Hizmetlerimiz
Uç nokta güvenliği katmanlı bir yapının parçasıdır. Ağ girişini korumak için güvenlik duvarı (firewall) çözümlerimizi değerlendirebilirsiniz. Yasal kayıt yükümlülüğü için 5651 loglama çözümleri sunuyoruz. Mevcut yapınızın zayıf noktalarını sızma (penetrasyon) testi ile görürsünüz. Verilerinizin kopyasını ise cloud (bulut) yedekleme ile güvende tutarsınız.
Mevcut Korumanızı Değerlendirelim
Kaç cihazınız var ve hangileri güncel? Koruması kapalı cihaz var mı? Bir olay olduğunda geriye dönük inceleme yapabiliyor musunuz? Mevcut durumunuzu çıkarıp kurumunuza uygun yapay zekâ destekli antivirüs çözümünü öneriyoruz. Kurulumdan sonra yönetimini de üstleniyoruz.
Değerlendirme için bizimle iletişime geçebilirsiniz.